
説明
1. 確認の進め方
ASPF(Advanced Stateful Packet Filter)は、アプリケーション層プロトコル、トランスポート層プロトコル、ICMPエラーパケット、TCP接続の最初のパケットを検査する機能です。ネットワーク境界でパケットフィルタと組み合わせ、内部ネットワークを保護します。
通信できない場合は、ASPFのセッション、適用インターフェース、ポリシーを確認し、その後にパケットフィルタの設定を確認します。コマンドと動作の確認範囲は、MSR5600(Comware V7 R6728-6W100)の仕様です。図は機種・ソフトウェアバージョン未記載の参考例です。
2. ASPFセッションとトラフィックの到達を確認する
ASPFセッションが作成されているか確認します。
display aspf session ipv4図1では、開始側の送信元が192.168.1.1:41600、宛先が192.168.2.1:21、プロトコルがTCP(6)、受信インターフェースがGigabitEthernet0/0のセッションを1件確認できます。
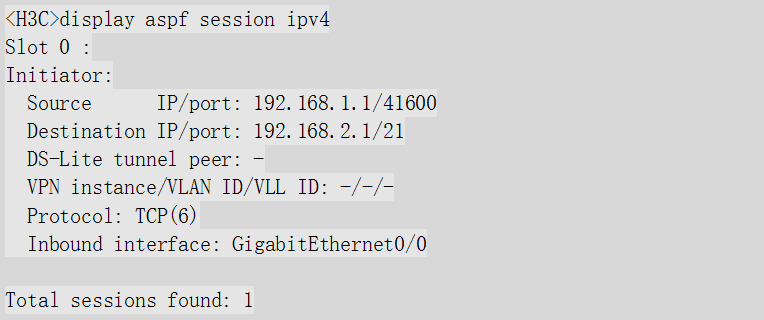
図1:ASPFのIPv4セッション表示例
セッションが作成されている場合は、第3節の適用インターフェースの確認へ進みます。作成されていない場合は、対象装置のログやパケットキャプチャで、トラフィックが到達しているか確認します。
- トラフィックが到達しているのに問題が解決しない場合:第6節のサポート窓口へお問い合わせください。
- トラフィックが到達していない場合:第3節の適用インターフェースと方向の確認へ進みます。
3. ASPFを適用するインターフェースと方向を確認する
内部ネットワークに接続するインターフェースを内部インターフェース、外部ネットワークに接続するインターフェースを外部インターフェースとします。内部ネットワークを保護する場合は、外部インターフェースの送信方向(outbound)、または内部インターフェースの受信方向(inbound)にASPFを適用します。
業務要件に照らし、ASPFを適用するインターフェース、セキュリティゾーン、方向、ポリシー番号が正しいか確認します。
display aspf interface図2では、GigabitEthernet0/1の送信方向にポリシー1が適用されています。受信方向のポリシーはnoneです。
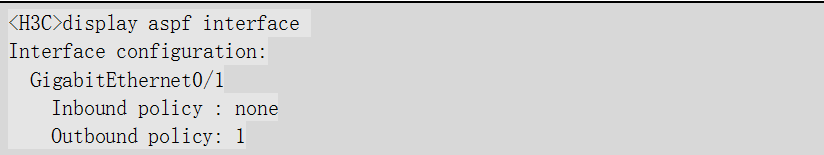
図2:インターフェースへのASPFポリシー適用状態
図3は、外部側のGigabitEthernet0/1にポリシー1を送信方向へ適用する例です。
aspf apply policy 1 outbound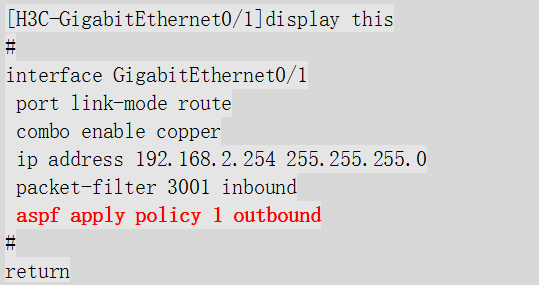
図3:外部インターフェースの送信方向へのASPF適用例
4. ASPFポリシーの内容を確認する
ポリシーを表示し、検査対象や設定内容が業務要件に合っているか確認します。
display aspf policy aspf-policy-number図4では、ポリシー番号は1、TCP SYN packet checkはEnabled、ICMP error message checkはDisabledで、検査対象プロトコルにFTPが表示されています。FTPのAction欄はNoneですが、この表示だけでFTP検査が無効と判断しないでください。
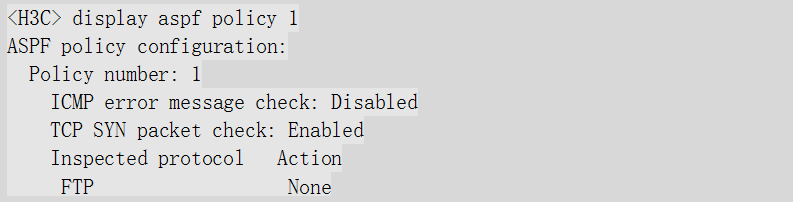
図4:ASPFポリシー1の表示例
図5は、内部ユーザによる外部FTPサービスの利用を想定したポリシー例です。ASPFポリシービューで、FTP検査とTCP接続の最初のパケットの検査を設定します。tcp syn-checkはTCP接続の最初のパケットを検査し、SYN以外の最初のパケットを破棄する機能です。外部からの不正な通信に対する保護は、次節のパケットフィルタと組み合わせた構成として確認します。
aspf policy 1
 detect ftp
 tcp syn-check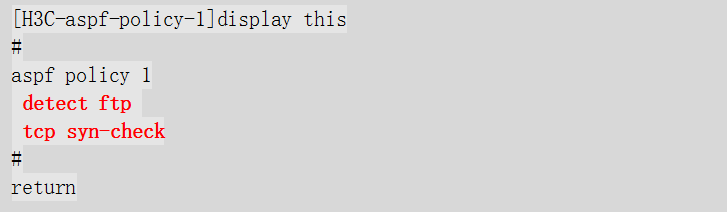
図5:FTP検査とTCP SYNチェックの設定例
5. パケットフィルタの設定を確認する
ASPF側の設定を確認したら、パケットフィルタの適用先、方向、ACLの内容が業務要件に合っているか確認します。インターフェースに適用した設定、またはセキュリティゾーン間の設定を表示します。
display packet-filter verbose interface interface-type interface-number { inbound | outbound }
display packet-filter verbose zone-pair security source source-zone-name destination destination-zone-name図6では、GigabitEthernet0/1の受信方向にIPv4 ACL 3001が適用され、ルール0はdeny ipです。
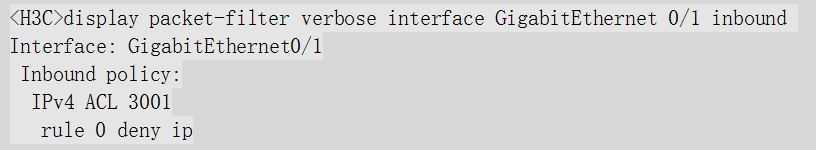
図6:パケットフィルタの適用方向とACLルールの表示例
図7は、外部側インターフェースの受信方向にACL 3001を適用し、内部へのIPトラフィックを拒否する例です。同じインターフェースの送信方向にはASPFポリシー1が適用されています。ASPFで管理するセッションに一致する戻り通信や、FTP検査で作成される関連接続に一致する通信は、動的に許可され、静的なパケットフィルタの検査が免除されます。このため、ACLだけを切り離して判断せず、ASPFと組み合わせた設定全体を確認します。
interface GigabitEthernet0/1
 packet-filter 3001 inbound
 aspf apply policy 1 outbound
acl advanced 3001
rule 0 deny ip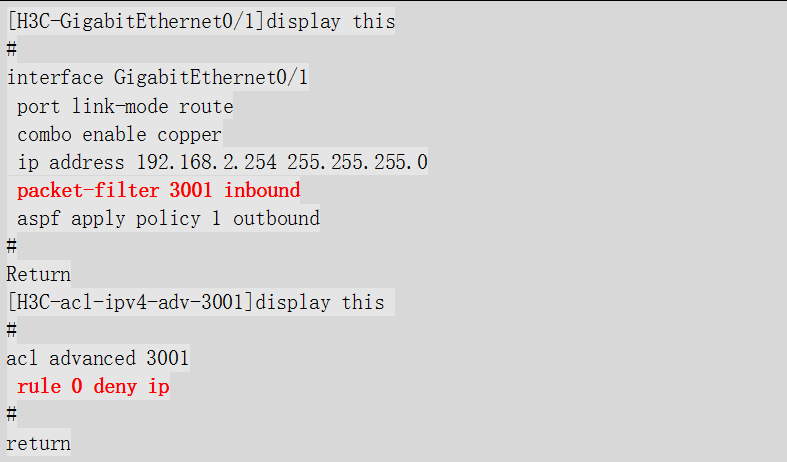
図7:ASPFと受信方向のパケットフィルタを組み合わせた設定例
6. 解決しない場合
上記を確認しても解決しない場合は、サポート窓口へお問い合わせください。
お問い合わせ先:h3cts@h3c.com