
説明
【はじめに】
DHCPv6サーバーは、IPv6クライアントにアドレスなどの設定情報を動的に割り当てます。本記事では、H3C装置をDHCPv6サーバーとして使用している環境で、クライアントがアドレスを取得できない場合に、設定、アドレスプールの空き状況、ネットワークの順に確認する方法を説明します。
対象は、ipv6 dhcp select server、ipv6 dhcp pool、address rangeなど、本記事と同じコマンド形式を使用する装置です。使用できるコマンドや動作条件は機種・ソフトウェアリリースによって異なります。例の取得環境の機種・リリースは特定されていないため、実機に対応するマニュアルで適用可否を確認してください。図は説明用の記録であり、本記事の作成時に実機で検証した結果ではありません。
アドレス、インターフェース番号、プール名は例です。そのまま実環境へ投入しないでください。設定変更前に現在の設定と割り当て状況を記録し、アドレスの重複や既存クライアントへの影響を確認します。
【1. DHCPv6サーバーの設定を確認する】
現在の設定を表示し、DHCPv6アドレスプールと、要求を受け付けるインターフェースの設定を確認します。
display current-configuration
対象インターフェースに ipv6 dhcp select server が設定され、DHCPv6サーバーモードになっていることを確認してください。このコマンド形式を使用する装置では、デフォルトのインターフェースはDHCPv6サーバー/リレーとして動作せず、クライアントからのDHCPv6パケットを破棄します。
図1は、クライアント側に接続するGigabitEthernet5/1/10と、プール1225の設定例です。
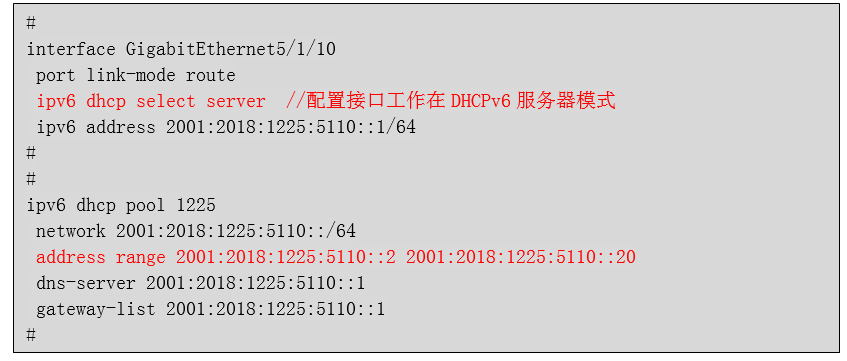
図1 DHCPv6インターフェースとプールの設定例。赤字の中国語コメントは「インターフェースをDHCPv6サーバーモードに設定する」という意味です。
interface GigabitEthernet5/1/10
port link-mode route
ipv6 dhcp select server
ipv6 address 2001:2018:1225:5110::1/64
ipv6 dhcp pool 1225
network 2001:2018:1225:5110::/64
address range 2001:2018:1225:5110::2 2001:2018:1225:5110::20
dns-server 2001:2018:1225:5110::1
gateway-list 2001:2018:1225:5110::1
図1は既存の設定内容を示したもので、直接接続構成の最小設定テンプレートではありません。特にgateway-listは、対応する中継構成では、リレー側のプールに指定したアドレスをRelay-forwardのlink-addressに使用し、サーバーによるプール選択に関係する設定です。DHCPv6クライアントへデフォルトゲートウェイを配布する設定ではなく、直結サーバーの必須設定として追加しないでください。
dns-serverはクライアントへ通知するDNSサーバーのアドレスです。この行を設定しても、指定アドレスの装置が自動的にDNSサーバーとして動作するわけではありません。プールのnetwork、配布範囲、インターフェースのIPv6設定、および実際の構成が整合しているか確認します。
【2. アドレスプールに空きがあるか確認する】
配布可能なアドレスが不足すると、新しいクライアントへの割り当てに失敗します。次のコマンドでプールの範囲と使用状況を確認します。
display ipv6 dhcp pool
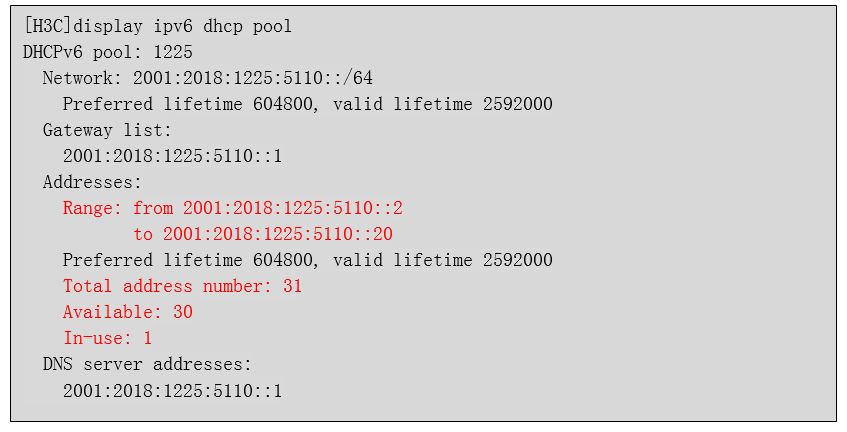
図2 プール1225の表示例。networkは2001:2018:1225:5110::/64、範囲は2001:2018:1225:5110::2~2001:2018:1225:5110::20です。Total address numberは31、Availableは30、In-useは1であり、1個が割り当て済み、30個が利用可能と表示されています。この例はアドレス枯渇の状態ではありません。
図2では、networkとAddressesの両方にPreferred lifetime 604800、valid lifetime 2592000が表示されています。いずれも秒単位で、優先有効期間は7日、有効期間は30日です。Gateway listとDNS server addressesには2001:2018:1225:5110::1が表示されています。Gateway listの意味は手順1の注意事項を参照してください。
IPv6アドレスの各ブロックは16進数です。末尾の::20を10進数の20として計算しないでください。0x20は10進数の32なので、::2~::20は両端を含めて32 − 2 + 1 = 31個です。19個ではありません。
利用可能なアドレスがない場合は手順3で範囲の見直しを検討します。空きがあるのに割り当てられない場合は、手順4でネットワークを確認してください。
【3. 必要に応じて配布アドレス範囲を拡張する】
プールに空きがない場合は、設計上使用できるアドレスを確認し、DHCPv6プールビューで配布範囲の拡張を検討します。
address range start-ipv6-address end-ipv6-address
このコマンドは、動的割り当て用の非一時IPv6アドレス範囲を指定します。1つのプールに指定できる非一時アドレス範囲は1つであり、繰り返し設定すると最後の指定が有効になります。既存範囲に別の範囲を追加するコマンドではありません。範囲はプールのnetworkで指定したサブネット内に収めます。
図3は、プール1225の現在の設定をdisplay thisで確認し、終端を::20から::30へ変更する例です。
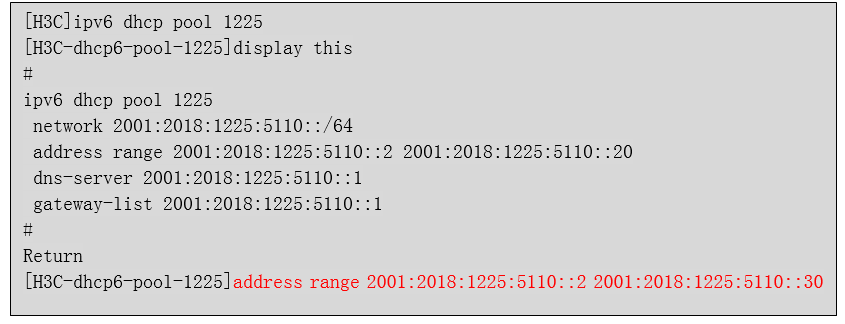
図3 既存範囲を含む範囲への変更例。変更前のプールには、図1と同じnetwork、address range、dns-server、gateway-listが表示されています。
[H3C] ipv6 dhcp pool 1225
[H3C-dhcp6-pool-1225] display this
[H3C-dhcp6-pool-1225] address range 2001:2018:1225:5110::2 2001:2018:1225:5110::30
新しい範囲は旧範囲::2~::20を含む::2~::30です。0x30は10進数の48なので、範囲内のアドレス数は48 − 2 + 1 = 47個となり、31個から16個増えます。これは範囲内の総数であり、変更後に47個すべてが空きになるという意味ではありません。
変更前に、新たに含めるアドレスが他の機器や静的割り当てで使用されていないか確認してください。新範囲が旧範囲を含むことだけで、既存のリースが必ず維持される、または通信が無停止で継続すると保証することはできません。実機のリリースにおける変更時の動作を確認し、必要に応じて保守時間帯に実施します。
変更後はdisplay ipv6 dhcp poolを再度実行し、範囲、総数、使用数、利用可能数を確認します。クライアントが正常にアドレスを取得できるかも確認してください。図3には変更後の使用数・空き数の表示はありません。
【4. 内部ネットワークを確認する】
DHCPv6リレーを使用していない場合と、使用している場合を分けて確認します。
【4.1 DHCPv6リレーを使用していない場合】
PCとDHCPv6サーバー間の到達性を確認します。サーバーの接続インターフェースと同じサブネットのIPv6アドレスをPCへ一時的に設定し、PCからサーバーのインターフェースアドレスへpingを実行します。試験用アドレスは他の機器やDHCPv6の配布対象と競合しないように選びます。
pingに応答がない場合は、PCとサーバー間の接続やIPv6設定を確認します。試験後はPCを元のアドレス取得設定へ戻してください。pingの成功はIPv6の到達性を確認するものであり、DHCPv6による割り当て成功を保証するものではありません。
【4.2 DHCPv6リレーを使用している場合】
まず、リレーのPC側インターフェースに設定されたIPv6アドレスと、DHCPv6サーバー側のプールのサブネットが対応しているか確認します。link-addressを明示的に設定する構成では、その値とプール選択の対応関係も確認してください。
次に、リレーからDHCPv6サーバーへpingを実行し、サーバーからリレーへもpingを実行します。双方とも通信できない状態だけでなく、一方向だけ到達できる状態がないか確認してください。片方向で成功しただけで、リレーとサーバー間の通信に問題がないとは判断しないでください。
【問題が解消しない場合】
設定、プールの使用状況、直接接続またはリレー構成での到達性を確認しても解消しない場合は、機種名、ソフトウェアバージョン、構成図、各確認結果を整理し、H3Cテクニカルサポート(h3cts@h3c.com)へお問い合わせください。設定やログを共有する前に、認証情報などの機密情報を除去してください。